
Argentina exige nuevos requisitos de ciberseguridad para redes estatales que podrían excluir a Huawei y ZTE. La industria cuestiona sus efectos y una posible extensión al mercado privado.
El viernes 6 de noviembre, el Boletín Oficial de Argentina publicó la Disposición 7/2026 del Centro Nacional de Ciberseguridad (CNC). La norma fija requisitos de seguridad de la cadena de suministro para el equipamiento de las infraestructuras críticas de telecomunicaciones del Estado.
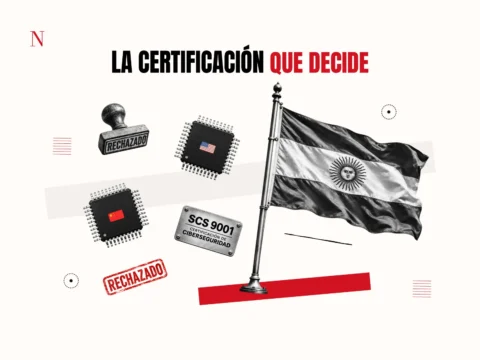
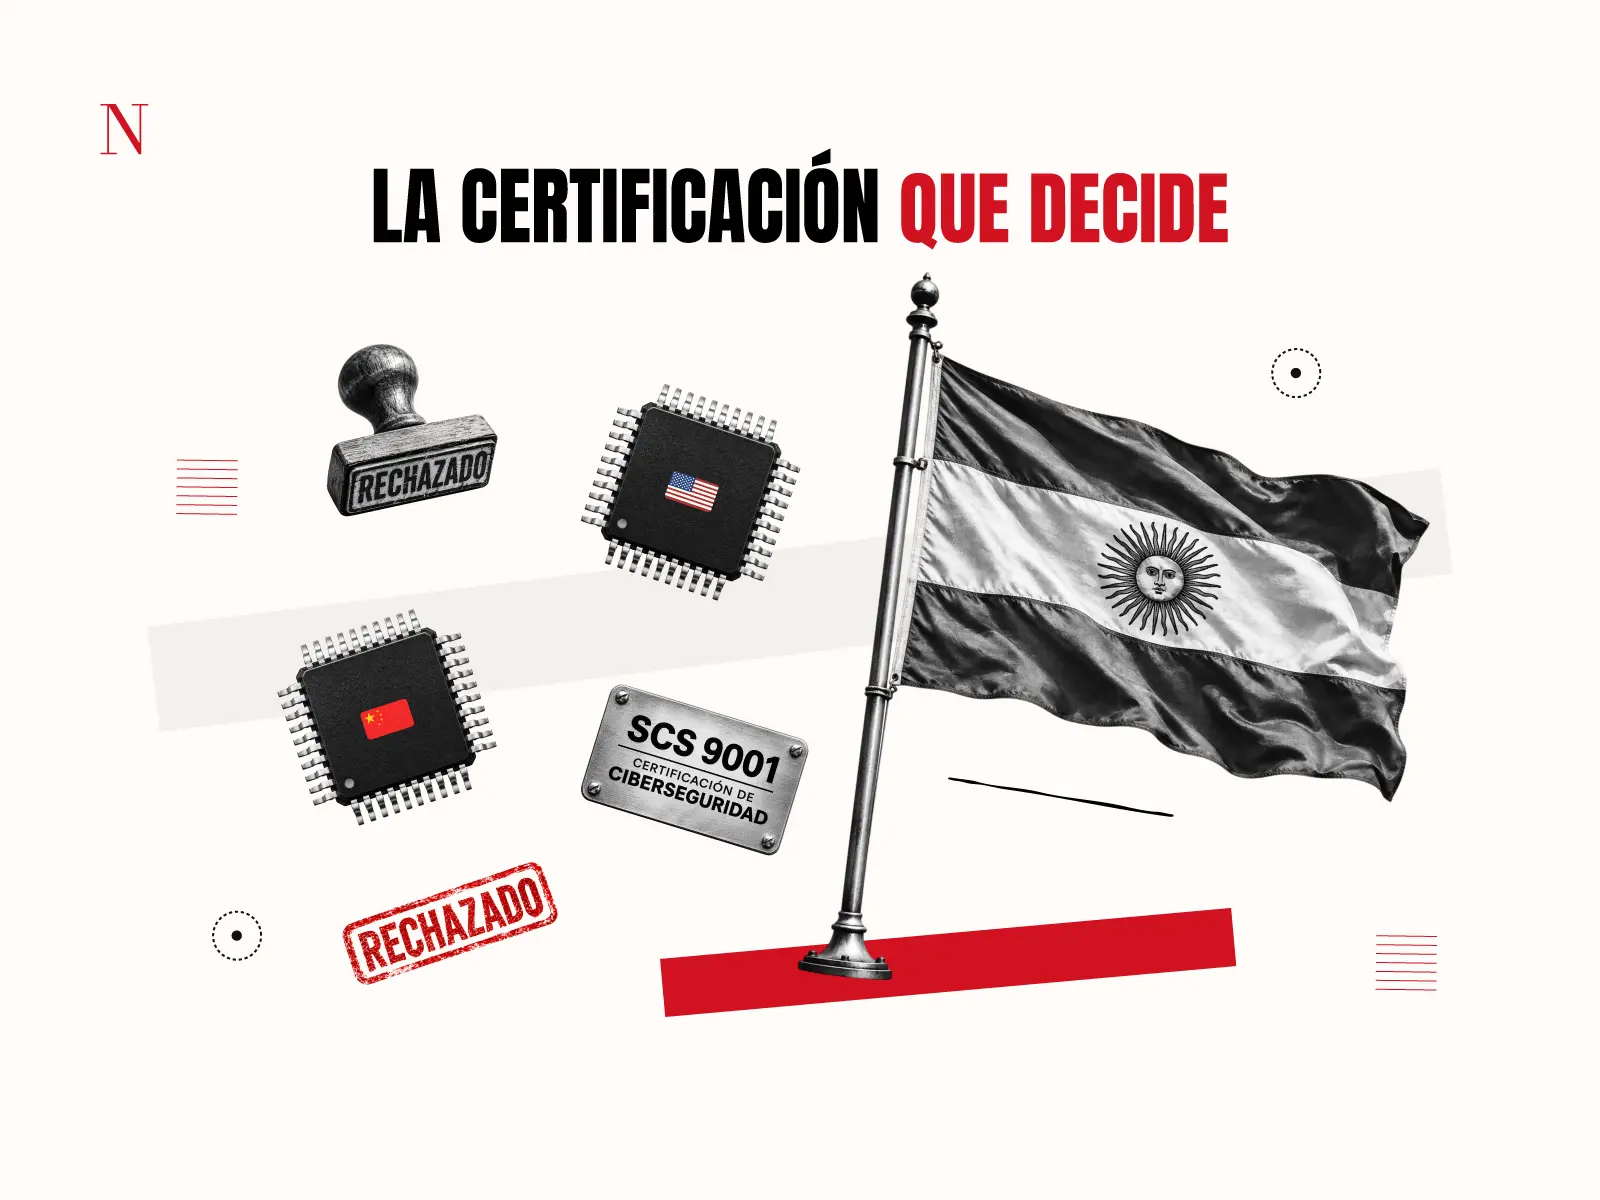
El eje central es una certificación estadounidense, la SCS 9001, a la que los dos mayores fabricantes chinos de equipos de red no tienen acceso. En otras palabras, la Argentina eligió un estándar de ciberseguridad y, con él, una postura tecnológica y geopolítica.
La Telecommunications Industry Association (TIA) es una asociación estadounidense que desarrolla estándares acreditados por el instituto de normalización de ese país (ANSI). Publicó la SCS 9001 a comienzos de 2022, en plena ofensiva de Washington contra los proveedores chinos.
Si bien el texto de la disposición del CNC no menciona a China ni a ninguna empresa, tampoco hace falta.
La exclusión surge de las reglas de elegibilidad de la entidad que otorga la certificación. Esa diferencia, entre medir la seguridad de un producto y filtrar por el origen de quien lo fabrica, es el centro de la discusión que se abrió en el escenario local en pocos días, pero que a escala internacional ya lleva décadas.
El texto aprueba los “Requisitos Técnicos de Seguridad de la Cadena de Suministro para Equipamiento Destinado a Infraestructuras Críticas de Telecomunicaciones”. Son obligatorios para el Sector Público Nacional, empresas y sociedades del Estado incluidas, cuando compran, contratan, instalan u operan equipos para infraestructuras críticas. ARSAT, la mayor red de telecomunicaciones estatal, queda dentro.
Para los privados no hay obligaciones directas, aunque los requisitos les llegan por tres vías: Los pliegos y contratos del Estado, las normas que deberá dictar el Enacom o la adhesión voluntaria.
El sistema se organiza por niveles de criticidad. El CNC tiene 90 días para identificar las infraestructuras críticas de información y asignar a cada categoría de equipamiento uno de cuatro niveles: Crítico, elevado, moderado y reducido. Para hacerlo pondera siete factores, entre ellos la función del equipo en la red, su exposición a redes externas, la posibilidad de administrarlo en forma remota y la concentración en un proveedor único.
La norma se aplica a las compras que se inicien a partir de los 90 días de su vigencia. Lo ya instalado no se reemplaza: Queda sujeto a medidas de adecuación y a eventuales reevaluaciones, por ejemplo, ante vulnerabilidades críticas o la pérdida de la certificación.
La exclusión de los fabricantes chinos está escrita en la política de la propia TIA. La asociación declara inelegible para certificar y para participar en el desarrollo de sus estándares a toda entidad incluida en las listas restrictivas del gobierno de Estados Unidos.
El efecto práctico es que la Argentina delega un criterio de elegibilidad en una asociación privada extranjera que, a su vez, lo toma de decisiones del gobierno de Washington. Cuando una empresa entra o sale de esas listas, cambia quién puede vender equipos críticos al Estado argentino.
La disposición no ignora la evaluación técnica de los equipos. Para el nivel Crítico exige una prueba de seguridad del producto en un laboratorio acreditado, y acepta esquemas internacionales como NESAS o Common Criteria.
Pero el orden de los requisitos define el resultado: La certificación SCS 9001 es la puerta de entrada, y la prueba de producto viene después. Huawei y ZTE tienen equipos evaluados bajo NESAS, y aun así nunca llegan a esa instancia.
La exclusión no surge de lo que el laboratorio puede medir, sino de quién está habilitado para presentarse. Europa, que también avanza hacia la salida de los proveedores chinos, eligió otro camino y mantiene la evaluación técnica abierta a todos los fabricantes y toma la decisión política en sus propias instituciones.
La medida no es aislada. Costa Rica exigió SCS 9001 en su reglamento de ciberseguridad 5G de 2023, junto con el requisito de que los proveedores provengan de países firmantes del Convenio de Budapest, que China no suscribió. Paraguay incluyó la misma certificación en su licitación 5G de 2025.
En el plano bilateral, la Embajada de Estados Unidos informó que el subsecretario de Estado, Christopher, Landau anunció en octubre un aporte de 15 millones de dólares no reembolsables para el Centro Nacional de Operaciones de Ciberseguridad de la Argentina.
El programa incluye una evaluación de la red troncal de ARSAT y el reemplazo progresivo del equipamiento de origen chino en las redes del gobierno.
El momento de la publicación de la Disposición tampoco es neutro: El 1° de diciembre entra en vigor el nuevo régimen de homologación del Enacom (Resolución 57/2026), que traslada la certificación de equipos a agencias privadas y sería la vía natural para extender los requisitos al mercado.
El planteo de las grandes empresas se canalizó a través de la Asociación Argentina TIC, Video & Conectividad (ATVC), comandada por Telecom.
La entidad empezó por marcar coincidencias, al compartir “plenamente el objetivo de fortalecer la seguridad y resiliencia de las redes”, pero recordó que las redes argentinas se basan “en arquitecturas que integran múltiples proveedores y tecnologías, sujetas a estándares y certificaciones técnicas internacionales reconocidas”.
La crítica apunta a la SCS 9001. Según el sector, ese estándar evalúa los procesos de gestión de la cadena de suministro, pero no certifica por sí mismo la seguridad técnica de los equipos. “La protección efectiva de las redes requiere mecanismos complementarios de evaluación y la posibilidad de acreditar el cumplimiento mediante estándares internacionales reconocidos”, agregó ATVC.
La asociación pidió al Enacom una instancia de diálogo y consulta pública antes de nuevas obligaciones, con “criterios técnicos objetivos, neutralidad tecnológica y condiciones razonables de implementación”.
La preocupación tiene una base concreta. Huawei es un proveedor relevante para toda la industria TIC, tanto en troncales de banda ancha fija como para servicios 4G y 5G. Y, aunque la norma apunta a las redes del Estado, los operadores privados cuyas redes no cumplan los requisitos podrían quedar afuera de contrataciones públicas.
A partir del despliegue de 5G, tanto Claro como Personal han ampliado en sus redes tecnologías de Nokia y Ericsson, precisamente para reducir su exposición a las restricciones de Estados Unidos.
La diversificación les da margen. El riesgo para ellos está en las contrataciones estatales o en empresas privadas que requieran servicios corporativos y estén sujetas a restricciones estadounidenses en la elección de sus proveedores.
Por su parte, la Federación de Cooperativas del Servicio Telefónico de la Zona Sur (Fecosur) advirtió públicamente que varias de las marcas con las que sus asociadas desplegaron infraestructura podrían quedar fuera de futuras compras si el Enacom adopta el mismo filtro que el CNC.
Fecosur tradujo la discusión regulatoria a tres decisiones operativas: Reponer un equipo averiado; renovar un componente que llegó al final de su vida útil, y sumar capacidad para atender a más clientes.
En los tres casos, si el proveedor habitual queda excluido y el sustituto obliga a adaptar otras partes de la instalación, el costo de una reparación puede superar el precio del repuesto. Fecosur sostiene que sus asociadas eligieron los equipos según la escala de sus redes y que no tienen recursos para reemplazar infraestructura que funciona y ya está pagada.
Al igual que ATVC, propone admitir estándares internacionales y hacer pruebas sobre los equipos con criterios comunes para todos los fabricantes, y pide preservar la independencia tecnológica del régimen de licencias previsto en la Ley Argentina Digital.
También puso una fecha: Solicitó una mesa de trabajo con el Enacom, el CNC y las organizaciones del sector antes del 5 de febrero de 2027, cuando vence el plazo de 90 días para clasificar los equipos.
El alcance real de la medida todavía no está escrito. Depende de dos decisiones que la disposición deja abiertas, en manos de dos organismos distintos. La primera es del CNC: Qué categorías de equipos quedan en los niveles Elevado o Crítico, donde rige la exigencia de SCS 9001. No es lo mismo una clasificación acotada al núcleo de red que una que incluya la red de acceso.
La segunda es del Enacom: Si los requisitos quedan en el Estado o se extienden al mercado, por la vía de la homologación o por las obligaciones de los licenciatarios. Esa decisión no tiene plazo. Y recae en un organismo intervenido desde 2024, cuya intervención vence en enero de 2027 y que está a días de poner en marcha un régimen de homologación ya postergado una vez.
La propia norma anticipa el costo de dar ese paso. Sus considerandos señalan que, si el Enacom incorpora los requisitos a la homologación, deberá evaluar su notificación a la Organización Mundial del Comercio y su compatibilidad con el Mercosur.
Es un reconocimiento implícito de que una barrera de este tipo sobre el mercado privado puede ser cuestionada por los socios comerciales.
Sigue a NITRO en LinkedIn.